Formation cybersécurité à La Réunion ou à distance Les bons réflexes avant le clic. Et après, si le clic a eu lieu.
Cette formation cybersécurité est une sensibilisation pour les salariés et les dirigeants de TPE et PME : reconnaître un hameçonnage ou un faux ordre de virement, protéger ses comptes, sauvegarder, utiliser l’IA sans faire fuiter de données et savoir qui appeler en cas d’incident. Elle ne fait pas de vous un expert : la sécurité technique de votre informatique reste l’affaire d’un prestataire spécialisé. Depuis Saint-Pierre, DodoIA forme sur place partout à La Réunion, ou à distance en visio partout en France.
Salariés de bureau, assistants, comptables, commerciaux, équipes d’accueil et dirigeants de TPE ou PME qui reçoivent des e-mails, paient des factures, se connectent à des comptes en ligne ou utilisent un assistant d’IA. Aucune connaissance technique n’est attendue : la formation parle de situations de travail, pas de pare-feu ni de serveurs. Elle convient aussi à une équipe qui vient de subir une tentative d’arnaque et veut éviter la suivante.
Prérequis. Utiliser un ordinateur ou un téléphone pour le travail. Si vous avez un prestataire informatique, nous lui demandons avant la formation quelles règles existent déjà (mots de passe, sauvegardes, messagerie) pour ne rien enseigner qui les contredise.
Apprendre · 01
Hameçonnage, SMS piégés et faux virements
Les signaux d’alerte d’un message frauduleux, l’adresse réelle derrière un lien, la fraude au président et la demande de changement de RIB d’un fournisseur. Chaque exemple se termine par le même geste : confirmer par un canal que vous connaissez déjà.
Votre terrain de jeu : votre quotidien.
Apprendre · 02
Comptes et mots de passe
Un mot de passe long et différent par service, un gestionnaire de mots de passe pour ne pas les retenir, la double authentification partout où elle existe. Vous repartez avec la liste de vos comptes à protéger en priorité.
Apprendre · 03
Mises à jour, sauvegardes et poste nomade
Pourquoi installer les mises à jour dès qu’elles sont proposées, comment vérifier qu’une sauvegarde existe et se restaure, quelles précautions prendre sur un ordinateur portable ou un téléphone en déplacement, et pourquoi préférer la connexion du téléphone à un Wi-Fi public.
On vérifie avant de passer à la suite.
Apprendre · 04
IA générative et fuite de données
Ce que deviennent les informations collées dans un assistant d’IA, la différence entre compte personnel et service souscrit par l’employeur, et les données qui ne doivent jamais y entrer sans règle claire.
Apprendre · 05
Incident : les bons réflexes
Conserver les preuves, prévenir la bonne personne, faire opposition, changer les mots de passe, signaler, déposer plainte. Vous savez à quoi sert 17Cyber et quand appeler votre prestataire informatique.
En présentiel
À La Réunion.
Un accompagnement au plus près de votre activité. Le lieu et l’organisation se définissent ensemble.
À vos côtés, sur le terrain.
À distance
Le même fil, ailleurs.
Des échanges en visioconférence, des exercices partagés et un rythme convenu avec vous, partout en France.
La distance change. Pas l’attention.
Un programme adapté, avant de commencer.
Les objectifs, les prérequis, la durée, le rythme, les exercices et le tarif sont précisés dans votre programme et votre proposition. Nous échangeons en amont sur les adaptations nécessaires à votre participation.
Programme rédigé et vérifié par Loïs Perrigon, formateur · Fondateur de DodoIA · Développement & IA.
DodoIA est un organisme de formation déclaré, non certifié Qualiopi : une prise en charge OPCO ou FAF reste possible via un organisme partenaire certifié, à vérifier pour chaque dossier. Notre référencement Activateur France Num est un accompagnement, pas un financement.
3VérifierPar un canal connu, jamais celui du message.
4SignalerAu collègue désigné, puis aux plateformes.
5PartagerPrévenir l’équipe du piège repéré.
La demande est confirmée par l’interlocuteur habituelOn traite normalement.
Le doute persiste ou un clic a déjà eu lieuOn applique la fiche réflexe incident.
Le réflexe travaillé sur chaque exemple : un message inattendu ne se traite jamais dans l’urgence qu’il impose
Repère 03
Les attaques courantes contre les PME, et le geste qui les arrête.
Une PME n’a pas besoin d’être une cible célèbre pour être visée : la plupart des attaques passent par une boîte mail, un compte ou un virement. Cybermalveillance.gouv.fr, le dispositif national d’assistance aux victimes, consacre des fiches réflexes à ces attaques courantes contre les professionnels : piratage de compte, fraude au virement, rançongiciel, hameçonnage. La formation part de ces situations, décrites par les fiches du dispositif.
Cinq attaques courantes contre les PME, d’après les fiches de Cybermalveillance.gouv.fr consultées le 8 octobre 2026
Cinq attaques courantes contre les PME, d’après les fiches de Cybermalveillance.gouv.fr consultées le 8 octobre 2026
Attaque
Comment elle se présente
Le geste d’équipe
Hameçonnage
Un e-mail, un SMS ou un appel se fait passer pour un tiers de confiance pour obtenir un mot de passe ou des coordonnées bancaires.
Ne jamais donner un mot de passe par message ; vérifier par un canal déjà connu.
Piratage de compte
Un compte de messagerie, de réseau social ou de site est pris et utilisé par un tiers, souvent pour piéger vos contacts.
Mots de passe différents, double authentification, contrôle des appareils connectés.
Faux ordre de virement ou faux RIB
Un faux fournisseur annonce de nouvelles coordonnées bancaires avant un règlement.
Tout changement de RIB se confirme par téléphone, au numéro déjà connu.
Fraude au président
Un faux dirigeant demande un virement « urgent et confidentiel » à un salarié.
Une double validation pour tout paiement inhabituel, même demandé par la direction.
Rançongiciel
Les fichiers ou le système sont bloqués, chiffrés ou copiés, contre une rançon.
Déconnecter les machines touchées, prévenir le prestataire, ne pas payer, porter plainte ; en amont, une sauvegarde déconnectée.
Faites défiler le tableau pour comparer les colonnes
Les chapitres suivants détaillent l’hameçonnage et les faux virements, puis les gestes de base. Chaque attaque est travaillée sur un exemple proche de votre activité, jamais pour faire peur : pour fixer un geste simple que toute l’équipe applique.
Repère 04
Hameçonnage et faux virements : la menace qui passe par vos équipes.
Selon Cybermalveillance.gouv.fr, consulté le 7 octobre 2026, l’hameçonnage est un message frauduleux, par e-mail, SMS ou appel, qui se fait passer pour un tiers de confiance (banque, opérateur, administration, fournisseur) afin d’obtenir des mots de passe ou des données bancaires. Le premier conseil du dispositif est simple : aucune administration ni entreprise sérieuse ne vous demande vos mots de passe ou vos coordonnées bancaires par message.
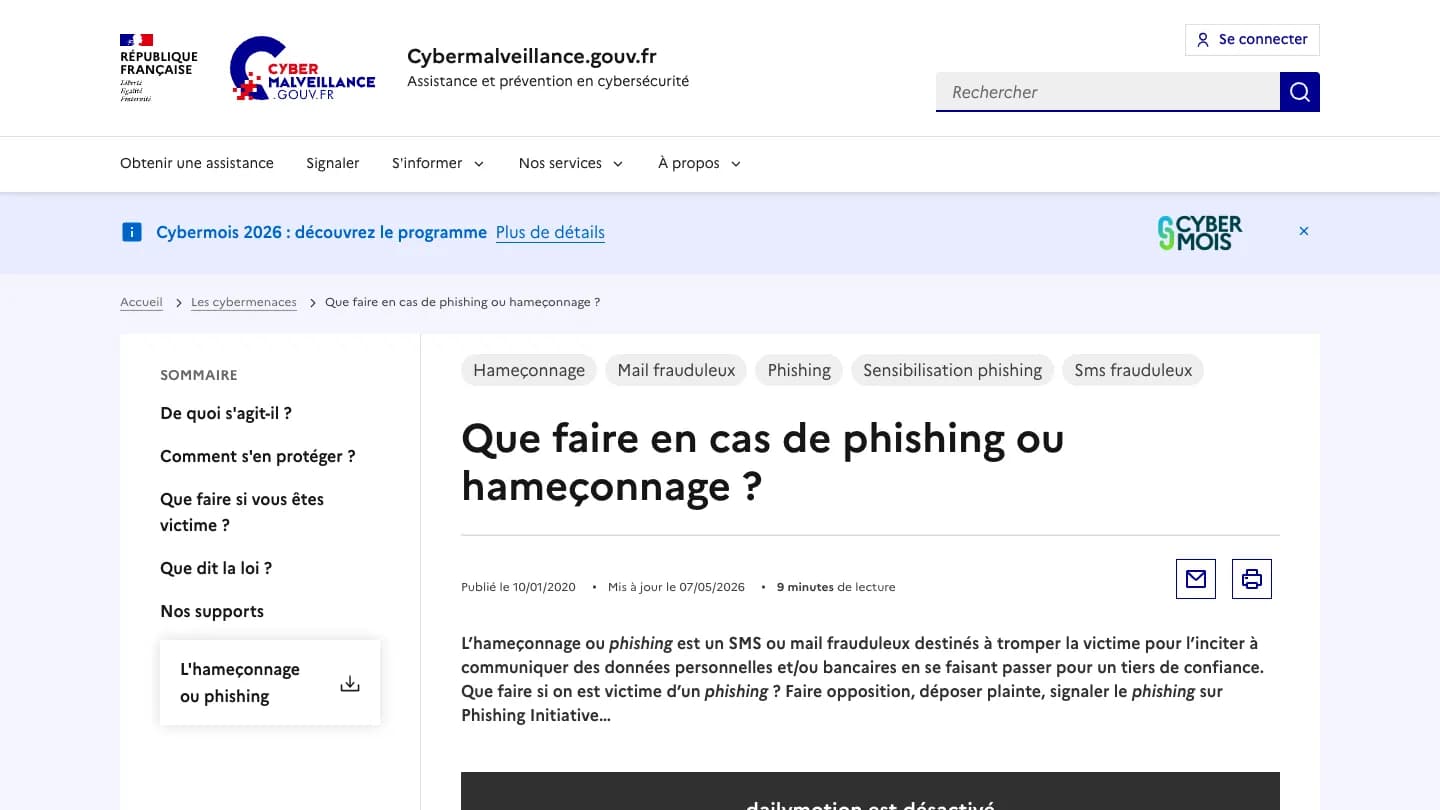
La fiche réflexe officielle sur l’hameçonnage, support de référence de la formation (cybermalveillance.gouv.fr). Capture du 7 octobre 2026. Voir la page d’origine
Pour une entreprise, la variante la plus coûteuse vise les paiements. La CNIL décrit le faux ordre de virement, dit « fraude au président » : une demande urgente, prétendument validée par la direction, pousse un salarié à payer sans délai ; d’autres variantes réclament le changement du RIB d’un fournisseur ou envoient de fausses factures. Les messages partent souvent d’un nom de domaine qui ressemble au vrai à une lettre près, ou de la boîte piratée d’un collègue.
Exercice · Un changement de RIB à vérifierMaquette illustrative
⌕messagerie.exemple-entreprise.re
Boîte de réception
Envoyés
Comptabilité
Nouvelles coordonnées bancaires, URGENT
De : comptabilite@fournisseur-c1im.re · À : gerance@clim-sud.re
MessageBonjour, suite à un changement de banque, merci d’effectuer le règlement de la facture en cours sur le RIB joint, avant vendredi. Merci de ne pas appeler, notre standard est en travaux.
Pièce jointeRIB_nouveau.pdf
DécisionAucun paiement. Rappel du fournisseur au numéro de la fiche contact, pas celui du message.
!« c1im » au lieu de « clim » : nom de domaine imité.
!Urgence et consigne de ne pas appeler : pression typique.
✓Confirmation par téléphone au numéro déjà connu.
Maquette illustrative. Exemple d’exercice : un e-mail de fournisseur annonçant un nouveau RIB, et les indices relevés par le groupe avant toute action. Cas fictif.
La parade tient en une règle d’équipe : toute demande de paiement inhabituelle ou de changement de coordonnées bancaires se confirme par un canal déjà connu, jamais par celui du message. La CNIL recommande aussi de tenir à jour une liste des contacts fournisseurs et clients. Pendant la formation, cette règle est écrite avec vous et adaptée à votre circuit de validation.
Repère 05
Comptes, sauvegardes, déplacements, IA : les gestes de base.
Cybermalveillance.gouv.fr publie dix mesures essentielles, mises à jour le 5 octobre 2026. La formation en retient celles qui dépendent directement des personnes, et les transforme en gestes vérifiables sur vos propres postes et comptes.
Les gestes travaillés, d’après les recommandations de Cybermalveillance.gouv.fr consultées le 7 octobre 2026
Les gestes travaillés, d’après les recommandations de Cybermalveillance.gouv.fr consultées le 7 octobre 2026
Sujet
La recommandation
Ce que l’on fait en formation
Mots de passe
Longs, complexes et différents pour chaque service ; un gestionnaire de mots de passe.
Repérer les mots de passe réutilisés et choisir un gestionnaire avec votre prestataire.
Double authentification
L’activer chaque fois que c’est possible.
L’activer sur la messagerie et les comptes les plus sensibles.
Mises à jour
Les appliquer sur tous les appareils dès qu’elles sont proposées.
Vérifier l’état des mises à jour de son poste et de son téléphone.
Sauvegardes
Sauvegarder régulièrement et garder une copie sur un support externe débranché.
Savoir où sont vos sauvegardes et qui vérifie qu’elles se restaurent.
Poste nomade et Wi-Fi
Éviter les Wi-Fi publics, préférer la connexion du téléphone ; aucune opération sensible sur un réseau public.
Régler le partage de connexion et repérer les opérations à ne jamais faire en déplacement.
Usages perso et pro
Séparer matériels, messageries et comptes personnels et professionnels.
Lister ce qui mélange les deux dans votre quotidien.
Faites défiler le tableau pour comparer les colonnes
L’IA générative ajoute un risque nouveau : la fuite de données par simple copier-coller. Dans ses conseils publiés en septembre 2026, Cybermalveillance.gouv.fr recommande aux professionnels de connaître le cadre d’usage fixé par l’employeur, d’éviter de fournir à l’IA des informations sensibles (RH, projets confidentiels, affaires juridiques) en l’absence de politique, d’utiliser uniquement le service d’IA souscrit par l’employeur et de séparer strictement usages personnels et professionnels. Pour les dirigeants, il conseille de s’assurer qu’une charte d’usage de l’IA existe et que tous les salariés la connaissent.
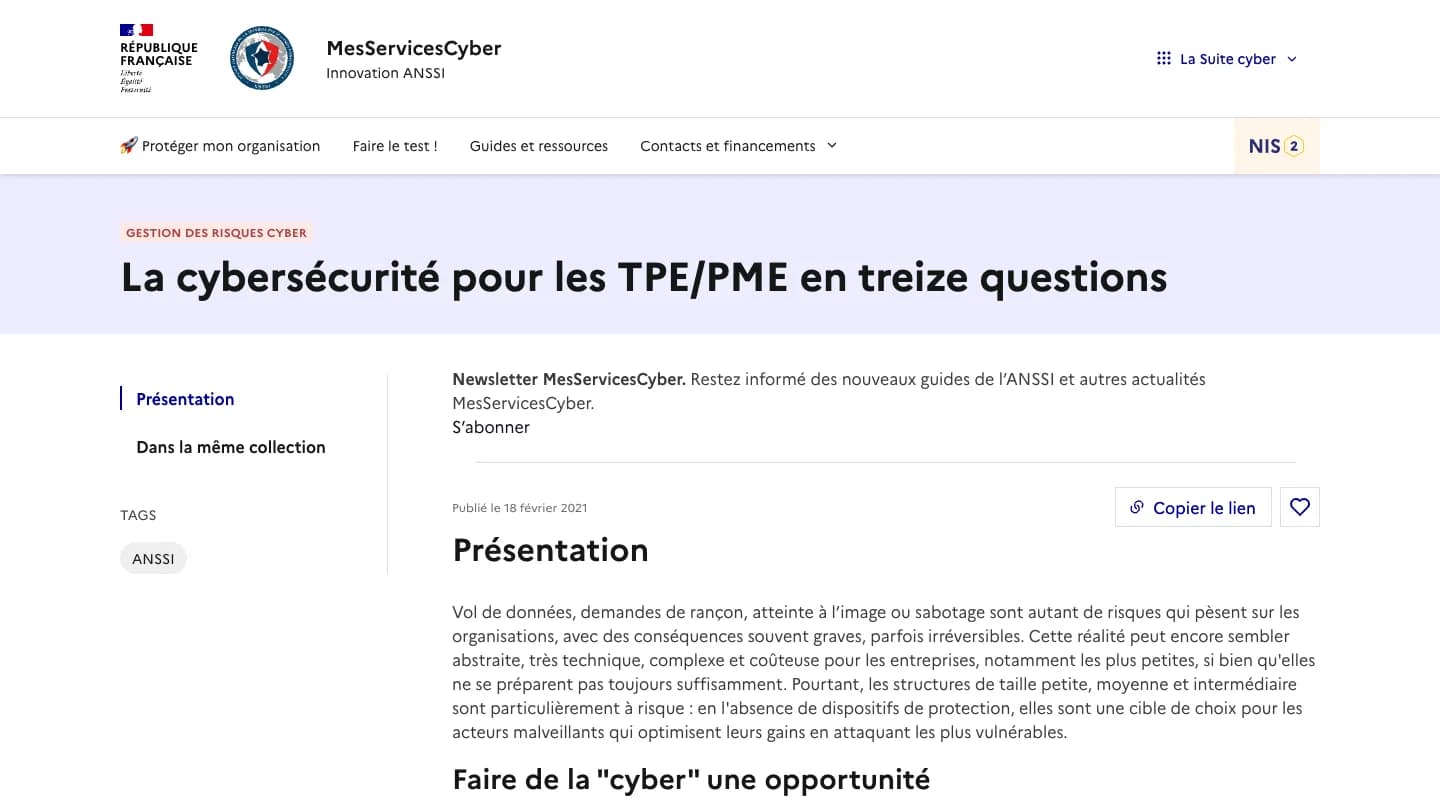
Le guide de l’ANSSI pour les TPE et PME, que nous remettons aux dirigeants pour aller plus loin (messervices.cyber.gouv.fr). Capture du 7 octobre 2026. Voir la page d’origine
En cas d’incident : qui appeler, et ce qui relève d’un prestataire.
Le bon réflexe ne s’improvise pas le jour où un collègue a cliqué. Selon Cybermalveillance.gouv.fr, consulté le 7 octobre 2026, 17Cyber (17cyber.gouv.fr) est un service public d’assistance en ligne gratuit, proposé par la Police nationale, la Gendarmerie nationale et Cybermalveillance.gouv.fr. Ouvert aux particuliers, aux entreprises et aux collectivités, disponible 24 h/24 et 7 j/7, il établit un diagnostic, donne des recommandations adaptées et, lorsque la menace le nécessite, propose une assistance technique par un prestataire et un échange par tchat avec un policier ou un gendarme. En cas d’urgence, le site rappelle d’appeler le 17 ou le 112, ou d’envoyer un SMS au 114.
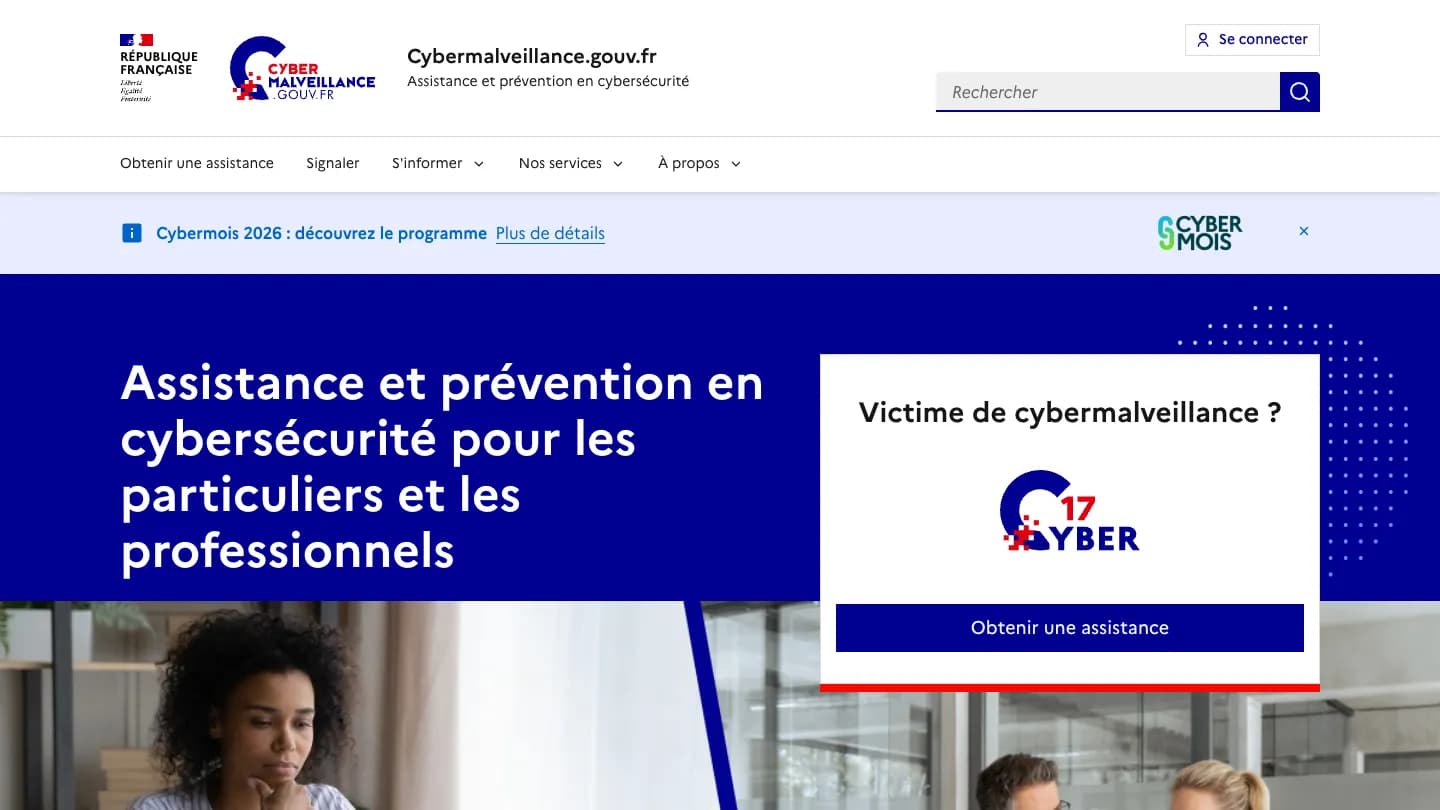
L’entrée « Victime de cybermalveillance ? » qui mène au diagnostic 17Cyber (cybermalveillance.gouv.fr). Capture du 7 octobre 2026. Voir la page d’origine
Fiche réflexe · Incident dans l’équipeMaquette illustrative
Tout de suite
✓Prévenir la personne désignée et le prestataire informatique.
!Coordonnées bancaires données ou débit suspect : opposition immédiate auprès de la banque.
!Mot de passe saisi sur un faux site : le changer, ainsi que partout où il était réutilisé.
Ensuite
✓Conserver les preuves, à commencer par le message reçu.
○Faire le diagnostic sur 17cyber.gouv.fr.
○Signaler : SMS au 33700, e-mail à Signal Spam, site frauduleux à Phishing Initiative.
○Déposer plainte en cas d’usurpation ou de débit frauduleux.
Maquette illustrative. Exemple de fiche réflexe rédigée en fin de formation, d’après la fiche hameçonnage de Cybermalveillance.gouv.fr, à valider avec la direction et le prestataire informatique. Cas fictif.
Ce que la formation ne fait pas mérite d’être dit clairement. L’ANSSI destine son guide d’hygiène informatique, et ses 42 mesures, à la personne responsable de la sécurité du système d’information : ces mesures demandent une intervention technique. Pour cela, Cybermalveillance.gouv.fr propose le service Mon ExpertCyber, une mise en relation avec des prestataires labellisés ExpertCyber, label délivré à l’issue d’un audit réalisé par AFNOR Certification. La sensibilisation et la sécurisation se complètent : l’une rend vos équipes vigilantes, l’autre protège vos machines.
Repère 07
Le plan d’une page que le dirigeant garde à portée de main.
La fiche réflexe dit quoi faire pendant un incident ; le plan d’une page prépare l’entreprise avant. Il reprend les mesures essentielles de Cybermalveillance.gouv.fr qui ne demandent pas d’informaticien, et se rédige pendant la formation avec le dirigeant, puis se fait valider par le prestataire informatique.
Une personne référente et son suppléant, connus de toute l’équipe, à prévenir au moindre doute.
La liste des comptes critiques (messagerie, banque, comptabilité, site, réseaux sociaux), avec la double authentification activée sur chacun.
Une sauvegarde avec une copie déconnectée, et la date du dernier test de restauration.
La règle des paiements : double validation de tout virement inhabituel et de tout changement de RIB.
Les numéros utiles affichés : prestataire informatique, banque, et le diagnostic en ligne 17Cyber.
Une relecture du plan après chaque alerte ou chaque arrivée dans l’équipe.
Ce plan ne remplace ni un audit technique ni la configuration de vos systèmes : il fixe les décisions qui reviennent au dirigeant, pour que personne n’improvise le jour où il faut agir vite.
Repère 08
Sensibiliser ses équipes en atelier court, sans jargon.
Une sensibilisation efficace part d’un message que l’équipe a vraiment reçu, anonymisé, plutôt que d’une présentation technique. La durée et le nombre de participants se fixent au cadrage ; le déroulé, lui, reste le même.
1Un vrai message reçuAnonymisé, apporté par l’équipe.
2Les indices, repérés en groupeExpéditeur, lien, urgence, demande inhabituelle.
3La règle d’équipeÉcrite ensemble, validée par la direction.
4La fiche affichéeQui prévenir, quoi vérifier.
Le déroulé d’un atelier de sensibilisation pour une équipe
Les équipes qui manipulent beaucoup de données personnelles, comme les ressources humaines avec les candidatures et les dossiers salariés, peuvent prolonger avec la formation IA pour les RH, qui traite aussi du RGPD. Pour former toute l’équipe sur une journée, voyez la journée de formation en entreprise et le catalogue des formations.
Repère 09
Des cas pratiques, choisis sur votre activité.
Les exercices partent de vos tâches réelles. Ces exemples servent de point de départ ; les cas retenus sont fixés au cadrage.
Exemples de cas pratiques
Exemples de cas pratiques
Situation
Exercice
Ce que vous obtenez
Le gérant d’une entreprise de climatisation de Saint-Pierre reçoit un e-mail d’un fournisseur annonçant un changement de RIB avant le prochain règlement.
Repérer les indices dans le message, puis rédiger la procédure de vérification : rappel au numéro déjà connu, double validation avant tout nouveau RIB.
Une procédure de changement de coordonnées bancaires écrite et affichée à la comptabilité.
Une assistante d’un cabinet comptable du Tampon reçoit un SMS de livraison avec un lien de « paiement de frais ».
Lire l’adresse réelle du lien sans cliquer, comparer avec le site officiel, signaler le SMS au 33700.
Le geste de vérification et de signalement acquis sur un cas réel.
Une équipe d’agence immobilière de Saint-Denis partage le même mot de passe pour plusieurs portails d’annonces.
Lister les comptes partagés, choisir un gestionnaire de mots de passe avec le prestataire, activer la double authentification là où elle existe.
Une liste de comptes priorisée et un plan de bascule validé par la direction.
Un commercial d’une société de Saint-Paul colle un tableau clients dans un assistant d’IA personnel pour préparer une relance.
Identifier les données sensibles, refaire la demande avec des données anonymisées et sur le service autorisé par l’entreprise.
Trois règles d’usage de l’IA proposées à la direction.
Faites défiler le tableau pour comparer les colonnes
Repère 10
Formation cybersécurité, formation IA ou prestataire informatique : qui fait quoi ?
Cette formation est une sensibilisation : elle change les gestes des personnes. Elle ne sécurise pas vos serveurs, votre réseau ni votre messagerie. Ce travail technique revient à un prestataire spécialisé, par exemple un prestataire labellisé ExpertCyber par Cybermalveillance.gouv.fr. Nos formations IA traitent, elles, des usages de l’IA au-delà de la seule protection des données.
Trois démarches complémentaires, trois périmètres
Trois démarches complémentaires, trois périmètres
Formation cybersécurité
[Formation ChatGPT et IA générative](/formations/chatgpt-ia-generative)
Prestataire en sécurité informatique
Ce qui change
Les réflexes de chaque salarié et du dirigeant.
La façon d’utiliser les assistants d’IA au quotidien.
La configuration technique de votre informatique.
Cœur du travail
Hameçonnage, comptes, sauvegardes, IA, réflexes en cas d’incident.
Prompts, documents, vérification, choix de l’outil.
Installation, maintenance, protection du système d’information, assistance technique.
Idéal si
Votre équipe clique, paie, se connecte et utilise l’IA sans règle partagée.
Vous voulez tirer parti de l’IA générative dans votre travail.
Vous ne savez pas si vos systèmes sont suffisamment protégés.
Faites défiler le tableau pour comparer les colonnes
Pour cadrer plus largement la place de l’IA dans votre entreprise, la formation IA en entreprise part de vos usages avant de choisir les outils.
Repère 11
Formats, évaluation et financement : ce qui est fixé avant de commencer.
La formation cybersécurité se déroule sur place, dans vos locaux partout à La Réunion, ou à distance en visio partout en France. Le format est choisi au cadrage parmi ceux que DodoIA propose déjà ; la durée, les horaires, le nombre de participants et le tarif sont écrits dans votre programme et votre devis avant l’inscription.
Les formats possibles, choisis au cadrage
Les formats possibles, choisis au cadrage
Format
Comment ça se passe
Pour qui
Séances sur place
Dans vos locaux, partout à La Réunion ; le nombre de séances et leur rythme sont convenus avec vous.
Une équipe qui veut pratiquer sur ses propres outils, ensemble.
Séances à distance
En visioconférence, avec des exercices partagés, partout en France.
Des participants répartis sur plusieurs sites ou hors de l’île.
Une séance en visio autour d’une question précise que vous apportez.
Un besoin ciblé, ou une suite après la formation.
Faites défiler le tableau pour comparer les colonnes
Évaluation. Un positionnement au départ permet d’adapter les exercices à votre niveau. Pendant la formation, chaque exercice donne lieu à des retours. Une mise en situation finale vérifie ce que vous savez refaire sans aide ; les modalités précises sont indiquées dans le programme.
Financement. Nous vérifions avec vous les possibilités de financement selon votre situation, salarié, dirigeant ou indépendant, avant de fixer le devis. Aucune prise en charge n’est automatique : le guide financer une formation à La Réunion explique les démarches à anticiper. Les modalités de formation détaillent l’organisation, l’accessibilité et la déclaration d’activité de DodoIA.
On prend le temps d’expliquer.
Vos questions, des réponses concrètes.
Est-ce une formation pour devenir expert en cybersécurité ?
Non. C’est une formation de sensibilisation pour des salariés et des dirigeants qui ne sont pas informaticiens. Elle change les gestes du quotidien : repérer un hameçonnage, protéger ses comptes, réagir à un incident. Elle ne prépare ni à un métier de la sécurité ni à des tests d’intrusion.
La formation sécurise-t-elle notre informatique ?
Non. Les réglages techniques (messagerie, sauvegardes automatiques, postes, réseau) relèvent d’un prestataire spécialisé. Cybermalveillance.gouv.fr propose par exemple le service Mon ExpertCyber, qui met en relation les professionnels avec des prestataires labellisés ExpertCyber. La formation rend vos équipes vigilantes ; elle ne remplace pas ce travail.
Que faire si un salarié a cliqué sur un lien frauduleux ?
Prévenir tout de suite la personne désignée et le prestataire informatique, changer le mot de passe saisi, faire opposition auprès de la banque si des coordonnées bancaires ont été données, conserver le message, puis faire le diagnostic sur 17cyber.gouv.fr. Selon Cybermalveillance.gouv.fr, consulté le 7 octobre 2026, ce service est gratuit et disponible 24 h/24 et 7 j/7.
Parle-t-on de l’intelligence artificielle ?
Oui, sous l’angle de la fuite de données : ce qu’il ne faut pas coller dans un assistant d’IA, la différence entre un compte personnel et le service souscrit par l’entreprise, et les règles à écrire dans une charte d’usage. Pour apprendre à bien utiliser l’IA, voyez plutôt la formation ChatGPT et IA générative.
Faut-il des connaissances techniques ?
Non. Il suffit d’utiliser un ordinateur ou un téléphone pour travailler. Les exemples partent de vos situations : factures, e-mails, comptes en ligne, déplacements.
Où se déroule la formation ?
Dans vos locaux, partout à La Réunion, ou en visio partout en France. DodoIA est basé à Saint-Pierre ; le format, le lieu et le rythme sont fixés au cadrage.
Comment financer cette formation ?
Nous vérifions avec vous les possibilités de financement selon votre situation, salarié, dirigeant ou indépendant, avant de fixer le devis. Aucune prise en charge n’est automatique.
Le premier pas est souvent le plus simple
Votre prochain « ah, c’est pratique ».
En 30 minutes, décrivez votre équipe, vos outils et ce que vous voulez savoir faire, pour cadrer la formation.